
Neo' s SafeKeys: om de registreerapparaten van aanslag te verhinderen
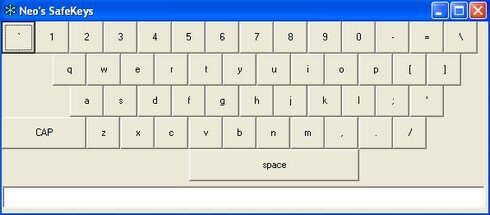
Wanneer u een computer in een gebruikt cyber twijfelachtige koffie, die u zegt dat zij een niet hebben geplaatst registreerapparaat van aanslag om uw wachtwoorden en andere codes van kaart van krediet terug te krijgen?
Om de slechte verrassing te vermijden, voldoet het u van een sleutel USB met utilitaire Neo' s SafeKeys. Het is een gratis draagbare toepassing die u een grafisch klavier presenteert waar u de toetsen aan de muis typt. Eens het gegrepen wachtwoord, selecteert en gelaten alleen maar in het verlangde naar veld uitglijden om de registreerapparaten van aanslag te verhinderen. Eenvoudig en efficiënt!
Neo' s SafeKeys zal slechts nemen 40ko op uw sleutel, richt hij onder Windows en hij is beschikbaar op NeoBlog.
Tags: draagbare toepassing, cyber koffie, registreerapparaat van aanslag, freeware, gratis, keylogger, software, utilitaire, windowsAls u van dit artikel, hem meer zicht hebt gehouden gegeven door voor hem op Scoopeo te stemmen:
De gelijksoortige artikelen (in theorie):
AutoHotKey: controleert Windows dank zij uw eigen kortere wegen klavier
Wint tijd dank zij de vervanging van tekst tijdens aanslag
5 absoluut noodzakelijke vindingen onder Excel
Een vinding bliksem om de programma's te sorteren die aan de start van windows worden gelanceerd
21 jaarboeken van tutoriels video's



ggn said,
Wrote men juni 6, 2008 @ 18:04
en dat doen als keylogger de inhoud van kopiëren-plakken registreert?
Argancel said,
Wrote men juni 6, 2008 @ 18:11
Aangezien men een laat met de muis uitglijden-neer:zetten, heeft hij er niet om te kopiëren-plakken.
ggn said,
Wrote men juni 6, 2008 @ 18:25
dat intrigeert me dit transparante gedrag voor OS
ya niet een stapel die de waarde neemt waar van men drag' n drop?
ockwick said,
Wrote men juni 6, 2008 @ 21:32
Zich interesserend. Moi ce que je faisais c’était écrire toutes sortes de caractères, puis enlever les mauvais caractères, ou bien changer de fenêtre constamment (donc écrire toutes sortes de choses aussi, puis mon mot de passe était caché quelque part dans ce paquet de lettres).
Mais mon meilleur moyen d’y contrer c’était d’aller aux Apple Store Je fais plus confiance aux Mac, quoi… Et l’accès Internet y est gratuit.
ock
Argancel said,
Wrote on juin 9, 2008 @ 8:24
@Ockwick : c’est ce que je faisais également. Alors quand j’ai vu cet utilitaire, forcément ça m’a interpellé!
Argancel said,
Wrote on juin 11, 2008 @ 17:43
ggn : en fait, la chaine drag-n-droppée est présentée sous forme d’étoiles. Mais c’est sûr qu’à un moment ou à un autre la chaîne se retrouve en clair quelque part dans les entrailles de windows.
Maintenant j’imagine qu’ils ont dû quand même faire quelques tests avant de lancer ce petit soft.
patrick said,
Wrote on juin 13, 2008 @ 14:54
J’ai essayé avec deux keyloggers pêchés depuis google et ils n’ont rien vu passer, ca a l’air efficace.
Par contre c’est du suicide que de fourrer une clef usb dans un pc de cybercafé à madagascar, c’est l’infection assurée!
Va falloir investir dans une clef dédiée à cet usage.
Jean-Paul said,
Wrote on juillet 15, 2008 @ 23:11
ClamWin existe en version portable sur clé USB.
Ce n’est pas forcément le meilleur des antivirus mais associé à quelques extensions bien choisies pour son navigateur cela permet de limiter pas mal les dégats.
Utiliser Firefox portable (la version 2.0.0.15 ou la version 3 (qui est plus lente sur les clés USB, au contraire des disques durs où elle est plus véloce)
http://www.malekal.com/securiser_Firefox.php
Quelques pages pratiques :
http://forum.malekal.com/viewtopic.php?f=45&t=5544
http://forum.malekal.com/viewtopic.php?f=45&t=5997
Sinon après un surf depuis une clé USB sur des sites douteux ou si l’on est pas sur des ordinateurs que l’on a utilisé, une vérification de tout fichier douteux sur
http://www.virustotal.com/ permet de s’assurer qu’il ne s’agit pas d’indésirables.
JP4U